Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM

Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Dit artikel biedt een beknopt overzicht en een kritische beoordeling van digitale veiligheid innovaties die organisaties in Nederland helpen beter beschermd te zijn. Het presenteert technologieën zoals Zero Trust, AI en machine learning, quantumcryptografie, biometrie en DevSecOps. De toon is praktisch: het richt zich op effectiviteit, inzetbaarheid en beperkingen.
De inhoud is relevant voor zowel publieke als private partijen. In Nederland zagen bedrijven en vitale infrastructuur de laatste jaren een stijging van ransomware-aanvallen en gerichte spionage. Daarom zoekt men naar modern cyberbeveiligingstechnologie die risico’s verkleint en herstel versnelt.
De analyse baseert zich op bronnen van het Nationaal Cyber Security Centrum (NCSC), ENISA, marktanalyses van Gartner en onderzoeksrapporten van Nederlandse universiteiten zoals TU Delft en Universiteit Leiden. Praktijkcases en leveranciersinzichten dienen als toetssteen voor haalbaarheid en impact.
Lezers krijgen concrete inzichten in welke innovaties het meest toepasbaar zijn voor hun organisatie, welke implementatiestappen nodig zijn en welke aandachtspunten gelden bij adoptie. Dit helpt beslissers bij het kiezen van passende oplossingen binnen de huidige cybersecurity trends Nederland.
Dit overzicht licht recente technologische stappen toe die de digitale beveiliging in Nederland veranderen. Het legt uit waarom Nederlandse organisaties deze vernieuwingen serieus nemen en welke aandachtspunten spelen bij grootschalige adoptie.
Zero Trust-netwerken verleggen de focus van randbeveiliging naar identity- en contextgebaseerde toegangscontrole. Dit reduceert laterale beweging bij een geslaagde inbraak.
AI en machine learning versterken detectie van afwijkend gedrag in netwerken. EDR-oplossingen en SIEM-verrijking maken incidentrespons sneller en gerichter.
Quantumcryptografie en post-quantumalgoritmen krijgen aandacht door NIST-initiatieven en werk van leveranciers zoals IBM en Google. Vooruitlopen voorkomt toekomstige decryptierisico’s.
Biometrische authenticatie groeit, met FIDO2 als standaard voor veilige MFA. Gezichtsherkenning, vingerafdrukken en gedragsbiometrie verbeteren gebruikerservaring en veiligheid.
DevSecOps integreert security in CI/CD-pijplijnen. Tools zoals Snyk, Checkmarx en GitHub Advanced Security helpen kwetsbaarheden vroeg te vinden.
Strenge regelgeving zoals de AVG dwingt tot zorgvuldige verwerking van data. Sectorale eisen in zorg, energie en financiën vragen om robuuste digitale beveiliging Nederland.
Toenemende cyberdreigingen tonen dat traditionele oplossingen tekortschieten. Moderne technologieën verkorten detectietijd en beperken herstelkosten, zoals cases van Microsoft en CrowdStrike aantonen.
Adoptie cybertechnologie helpt organisaties concurrerender te blijven. Trends cybersecurity 2026 wijzen op grotere inzet van AI en Zero Trust in bedrijfsnetwerken.
Technische complexiteit en integratie met legacy-systemen verhogen implementatierisico’s. Duidelijke migratieplannen zijn noodzakelijk.
Hoge kosten en operationele overhead vragen om zorgvuldige businesscases. Budgetten moeten rekening houden met onderhoud en training.
Er is schaarste aan gekwalificeerd personeel. Training en samenwerking met leveranciers zijn cruciaal voor een succesvolle adoptie cybertechnologie.
Privacy- en juridische aspecten, vooral bij biometrie, vereisen toetsing aan AVG. Verwachtingen rond AI moeten worden gemanaged om false positives en false negatives te beperken.
Vendor lock-in en interoperabiliteit vormen risico’s. Organisaties doen er goed aan te kiezen voor open standaarden om toekomstige flexibiliteit te waarborgen.
Zero Trust verandert hoe organisaties in Nederland naar beveiliging kijken. Het principe is simpel: never trust, always verify. Toegang gebeurt op basis van continue verificatie, minimale rechten en beleidsregels die context en risico wegen. Deze aanpak sluit aan bij aanbevelingen in NIST SP 800-207 en adviezen van het Nationaal Cyber Security Centrum.
Zero Trust vervangt perimeterdenken door constante controle van elke toegangspoging. Organisaties verplaatsen zich van louter firewall-centrische bescherming naar modellen met continuous authentication en policy-based access control.
Belangrijke componenten zijn ZTNA, continuous authentication en attribute-based policies. Deze elementen zorgen voor least-privilege-toegang en contextuele beslissingen op basis van apparaatstatus, locatie en risicoprofiel.
Netwerksegmentatie beperkt laterale beweging van aanvallers en maakt incidentisolatie eenvoudiger. Microsegmentatie wordt vaak toegepast in datacenters en cloudomgevingen met oplossingen zoals VMware NSX en Cisco ACI.
In de energiesector scheidt men OT/ICS-netwerken van het bedrijfsnetwerk om SCADA-systemen te beschermen. Een middelgroot Nederlands ziekenhuis segmenteert PACS en medische apparatuur om patiëntdata en continuïteit beter te waarborgen.
Zero Trust werkt het best samen met robuuste identity access management-oplossingen. Organisaties koppelen ZTNA aan identity providers zoals Microsoft Entra ID (Azure AD), Okta of ForgeRock voor SSO en sterke identiteitsassurantie.
Technische aandachtspunten zijn synchronisatie van policies en migratie van legacy-authenticatie zoals LDAP en Active Directory naar moderne protocollen zoals OAuth2, SAML en OIDC. Continuous risk assessment helpt om toegangsregels dynamisch aan te passen.
AI en machine learning veranderen hoe organisaties dreigingen herkennen en reageren. Systemen verzamelen grote hoeveelheden netwerk- en endpointtelemetrie. Modellen leren normale patronen en markeren afwijkingen voor onderzoek.
Supervised, unsupervised en reinforcement learning analyseren logs, processen en verbindingspatronen. Gedragsanalyse en anomaly detection leggen ongebruikelijke activiteiten bloot. Threat intelligence enrichment en graph analytics helpen relaties tussen entiteiten te ontdekken.
Datakwaliteit en labeling zijn cruciaal. Modellen hebben veel voorbeelden nodig en regelmatige retraining om concept drift te voorkomen. Leveranciers zoals CrowdStrike en Microsoft Defender gebruiken deze technieken in praktijk.
Geautomatiseerde detectie en containment versnelt reactie en schaalt monitoring naar 24/7. Organisaties zien minder menselijke fouten en snellere isolatie van geïnfecteerde endpoints.
Risico’s zijn false positives en false negatives. Overautomatisering kan leiden tot onbedoelde blokkades. Aanvallers gebruiken adversarial ML om modellen te omzeilen. SOC-teams moeten expertise opbouwen en zorgen voor explainability van beslissingen.
EDR AI-oplossingen van Microsoft Defender, CrowdStrike en SentinelOne gebruiken gedragsmodellen voor fileless malware-detectie en procesmonitoring. Deze tools detecteren polymorfe malware die klassieke signatures mist.
SIEM ML-toepassingen in Splunk en Elastic koppelen afwijkingsdetectie aan eventcorrelatie. Integratie met SOAR maakt geautomatiseerde playbooks mogelijk voor snelle respons. De beste uitkomst ontstaat wanneer analisten en AI samenwerken en modellen regelmatig worden getest met red team-oefeningen.
Quantumcomputers brengen een fundamentele verandering in digitale beveiliging. Organisaties in Nederland zien het risico van ‘harvest now, decrypt later’ en vragen zich af hoe quantumcryptografie en post-quantum maatregelen hun data beschermen.
Quantumalgoritmen zoals Shor’s algorithm breken theoretisch veel gebruikte asymmetrische systemen zoals RSA en ECC. Dat maakt lang bewaarde geheimen kwetsbaar wanneer krachtige quantummachines beschikbaar komen.
Symmetrische systemen zoals AES zijn harder te kraken, maar Grover’s algorithm halveert de effectieve sleutellengte. Dit vereist langere sleutels en herbeoordeling van cryptografische aannames.
Post-quantum cryptografie Nederland draait om het invoeren van quantumveilige algoritmen. NIST post-quantum standaarden wijzen richting lattice-based en hash-based methoden die TLS, VPN en PKI moeten vervangen of aanvullen.
Systemen die lange tijd vertrouwelijke gegevens bewaren krijgen prioriteit. Cloudproviders zoals AWS, Microsoft Azure en Google Cloud publiceren roadmap-updates voor PQC, wat invloed heeft op interoperabiliteit en leveranciersonderzoek.
Een eerste stap is inventarisatie en data-classificatie. Bepaal welke data migratie naar quantumresistente oplossingen nodig heeft en stel prioriteiten op basis van bewaartermijn.
Training van IT- en securityteams helpt bij het PQC voorbereiden. Samenwerking met leveranciers en auditors versnelt veilige migratie en vermindert operationele risico’s.
Biometrische methoden versterken toegangscontrole en verminderen afhankelijkheid van wachtwoorden. In Nederland kijken organisaties naar praktische inzet van biometrie Nederland voor mobiele toegang, kantoorlogins en financiële diensten.
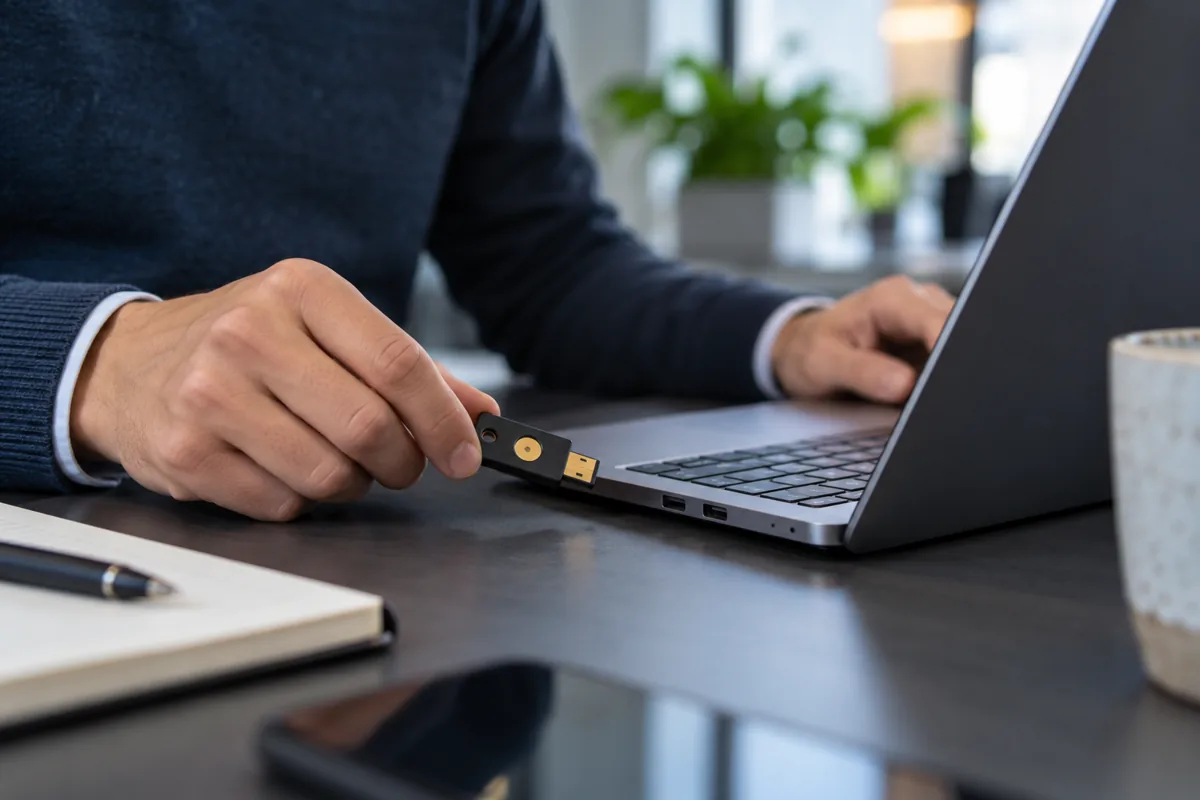
Er bestaan verschillende varianten van biometrische authenticatie. Fysieke biometrie gebruikt vingerafdrukscanners, Face ID en iris-scans op smartphones van Apple en Android. Gedragsbiometrie volgt typerpatronen en muisbewegingen voor continue verificatie. Hardwaregebaseerde oplossingen zoals YubiKey en Google Titan werken met FIDO2 en WebAuthn voor veilige sleutels in enclaves en TPMs.
Organisaties combineren biometrie met andere factoren voor betere veiligheid. MFA en biometrie zegt dat biometrie geldt als een factor naast iets wat iemand bezit of weet. Dit vermindert het risico op spoofing en phishing. Use cases omvatten veilige externe toegang, bankauthenticatie en beheer van gevoelige bedrijfsapplicaties.
Technische implementatie vertrouwt vaak op FIDO2 voor phishing-resistente verificatie. Adaptieve MFA gebruikt risicoscores en apparaatgezondheid om extra checks te triggeren. Leveranciers zoals Apple, Google en Microsoft ondersteunen standaarden en interoperabiliteit, wat implementatie eenvoudiger maakt voor bedrijven in Nederland.
Privacy en wetgeving spelen een grote rol bij biometrie. AVG biometrie classificeert biometrische data als bijzondere persoonsgegevens, wat strikte rechtsgrond, minimale opslag en encryptie vereist. Organisaties moeten DPIA uitvoeren bij grootschalig gebruik en transparant toestemming vragen aan gebruikers.
Beste praktijken beperken opslag tot het apparaat waar mogelijk. On-device templates verminderen risico op datalekken in centrale databases. Pseudonimisering, sterke encryptie en periodieke audits helpen bij het beschermen van privacy biometrische gegevens en het voldoen aan AVG vereisten.
Een praktische checklist helpt implementatie: toets FIDO2-compatibiliteit, bepaal retentiebeleid, voer DPIA uit en zet strikte toegangscontroles op. Zo werkt biometrie Nederland veilig en wettelijk verantwoord binnen moderne MFA-oplossingen.
DevSecOps Nederland richt veilige softwareontwikkeling in als een secure SDLC waarin security in elke fase zit: plannen, bouwen, testen, deployen en opereren. Door shift-left security toe te passen ontdekt men kwetsbaarheden vroeg, wat kosten verlaagt en de time-to-remediate verkort. Praktische tools zoals SAST DAST SCA en geheimbeheer via HashiCorp Vault of AWS Secrets Manager maken dit uitvoerbaar binnen CI/CD security pipelines.
Concrete stappen helpen teams snel op gang. Automatiseer security checks met Snyk, GitHub Advanced Security, SonarQube of Checkmarx en bouw security gates die builds stoppen bij kritieke kwetsbaarheden. IaC-security-checks met Checkov en runtime protection met Falco of Prisma Cloud beschermen de omgeving tijdens deploy en operatie.
Meting en governance houden het proces scherp. KPI’s zoals tijd tot detectie, MTTR en aantal kritieke findings per release geven richting. Regelmatige penetratietesten, code-audits door externe partijen en een helder CVE-responsproces voor third-party dependencies versterken betrouwbaarheid en compliance.
Een stapsgewijze implementatie is het advies: begin bij kritieke applicaties, automatiseer CI/CD security, train ontwikkelteams in OWASP Top 10 en threat modeling, en bevorder samenwerking tussen development, security en operations. In combinatie met Zero Trust, AI-detectie en sterke authenticatie ontstaat zo een gelaagde verdediging die past bij Nederlandse organisaties.
Dit overzicht behandelt recente technologische innovaties die digitale veiligheid versterken, met een focus op Nederlandse organisaties en eindgebruikers. Het belicht Zero Trust, AI/ML, quantumcryptografie, biometrie en DevSecOps en beoordeelt hun effectiviteit, praktische toepasbaarheid en beperkingen. Bronnen zoals het NCSC, ENISA, Gartner, TU Delft en Universiteit Leiden vormen de basis voor de analyse en praktijkcases. Lezers krijgen concrete inzichten welke innovaties het meest toepasbaar zijn, welke implementatiestappen nodig zijn en welke aandachtspunten gelden voor adoptie.
Zero Trust draait om het principe “never trust, always verify”: elke toegang wordt continu geverifieerd ongeacht locatie. Het vervangt perimeterbeveiliging door identity- en contextgebaseerde toegangscontrole via ZTNA, continuous authentication en policy-based access control. Voor Nederlandse organisaties is het relevant vanwege toenemende ransomware-aanvallen en sectorale compliance-eisen (AVG, zorg- en energiesector). Zero Trust verkleint het aanvalsvlak, versnelt isolatie van incidenten en past goed bij microsegmentatie in datacenters en OT/ICS-omgevingen.
Netwerksegmentatie kan microsegmentatie omvatten met oplossingen zoals VMware NSX of Cisco ACI om laterale beweging van aanvallers te beperken. Bij nutsbedrijven worden OT/ICS-systemen gescheiden van bedrijfsnetwerken om SCADA en andere kritische systemen te beschermen. Een voorbeeld is een Nederlands ziekenhuis dat PACS en medische apparatuur segmenteert om patiëntgegevens te beschermen en downtime te beperken. Segmentatie vereist goede policy-synchronisatie en integratie met bestaande IAM-systemen.
Zero Trust integreert met IAM en SSO-oplossingen zoals Microsoft Entra ID (Azure AD), Okta en ForgeRock. Belangrijke aspecten zijn sterke identiteitsassurantie, continuous risk assessment en contextuele toegangsbeslissingen op basis van locatie en toestelgezondheid. Migratie van legacy-authenticatie (LDAP, AD) naar moderne protocollen (OAuth2, SAML, OIDC) en governance voor least-privilege zijn cruciaal.
AI/ML-analyse gebruikt supervised, unsupervised en reinforcement learning om netwerk- en endpointtelemetrie te scannen op afwijkingen. Technieken zoals gedragsanalyse, anomaly detection en graph analytics verrijken threat intelligence en ontdekken relaties tussen entiteiten. Leveranciers zoals CrowdStrike, Splunk en Microsoft Defender combineren ML met MITRE ATT&CK-kennis voor gerichte detectie van geavanceerde dreigingen.
Voordelen zijn snellere detectie en containment, schaalbaarheid en 24/7 monitoring. Nadelen zijn false positives/negatives, risico op overautomatisering en dat aanvallers adversarial ML-technieken kunnen gebruiken om detectie te omzeilen. Organisaties hebben deskundig personeel, transparantie in modellen en integratie met SOC-processen nodig om effectief gebruik te maken van automatisering.
EDR- en antivirusleveranciers zoals Microsoft Defender, CrowdStrike en SentinelOne gebruiken ML voor behaviour-based detectie, fileless-malwareherkenning en procesmonitoring. SIEM-platforms zoals Splunk en Elastic gebruiken ML-apps voor afwijkingsdetectie en eventcorrelatie, vaak gecombineerd met SOAR voor geautomatiseerde playbooks. De beste resultaten ontstaan door samenwerking tussen AI en menselijke analisten.
Quantumalgoritmen zoals Shor’s algorithm kunnen asymmetrische cryptografie (RSA, ECC) theoretisch breken zodra schaalbare, foutcorrigerende quantumcomputers beschikbaar zijn. Symmetrische algoritmen zoals AES worden minder kwetsbaar door langere sleutels. Vanwege het “harvest now, decrypt later”-risico adviseren NIST en onderzoeksgroepen om nu met voorbereidingen te beginnen en een migratie naar post-quantumalgoritmen te plannen.
PQC betekent overstappen naar quantumresistente algoritmen zoals lattice-based en hash-based methoden die door NIST worden aanbevolen. Dit raakt TLS, VPN, PKI en digitale handtekeningen. Organisaties moeten impactanalyses uitvoeren voor langetermijngeheimen, cryptographic agility ontwerpen en leveranciers evalueren op PQC-roadmaps, waaronder cloudproviders zoals AWS, Microsoft Azure en Google Cloud.
Begin met een inventarisatie en data-classificatie om prioriteit te bepalen. Ontwerp cryptographic agility zodat algoritmes zonder grootschalige herbouw verwisselbaar zijn. Voer hybride TLS-pilots uit, test PQC-implementaties in gecontroleerde omgevingen en werk samen met NCSC, leveranciers en auditors. Train IT-teams over PQC-implicaties en volg Europese richtlijnen.
Gangbare vormen zijn vingerafdrukscanners, gezichtsherkenning (bijv. Face ID op iPhone), iris-scans en gedragsbiometrie zoals typer- en muispatronen. Hardwaregebaseerde oplossingen en standaarden als FIDO2 en WebAuthn (YubiKey, Google Titan) zorgen voor veilige opslag en phishing-resistente authenticatie.
Ja. Biometrie werkt het beste als onderdeel van multi-factor authenticatie, gecombineerd met iets dat men heeft (security key) of iets dat men weet (PIN). Dit vermindert spoofingrisico’s en verhoogt veiligheid bij toepassingen zoals remote access, bankieren en toegang tot gevoelige bedrijfsapplicaties. Adaptieve MFA op basis van risicoscore en apparaatgezondheid is aanbevolen.
Biometrische gegevens zijn gevoelige persoonsgegevens onder de AVG. Organisaties moeten een rechtsgrond en minimale opslag hanteren, biometrische templates bij voorkeur on-device bewaren, versleutelen, retentieperioden vastleggen en DPIA uitvoeren bij grootschalig gebruik. Transparantie, toestemming, pseudonimisering en periodieke audits zijn best practices.
DevSecOps integreert security in elke fase van de softwarelevenscyclus: plan, build, test, deploy en operate. Het doel is kwetsbaarheden vroeg te vinden (shift-left) zodat remedies sneller en goedkoper zijn. Tools zoals Snyk, GitHub Advanced Security, Checkmarx, SonarQube en geheimbeheer-oplossingen (Vault, AWS Secrets Manager) ondersteunen automatisering en continue security checks.
Start met automatisering van SAST, DAST en SCA in CI/CD-pipelines. Stel security gates in met stop-build-condities voor kritieke kwetsbaarheden. Scan IaC met tools als Checkov, implementeer container- en runtime security (Falco, Prisma Cloud) en train ontwikkelteams in secure coding en threat modelling. Meet KPI’s zoals MTTR en tijd tot detectie en voer regelmatige penetratietesten uit.
Beperkingen omvatten technische complexiteit, integratie-uitdagingen met legacy-systemen, implementatiekosten, operationele overhead en schaarste aan gekwalificeerd personeel. Privacy- en juridische aspecten (bijv. biometrie onder de AVG), verkeerde verwachtingen rond AI en risico op vendor lock-in vragen om aandacht. Open standaarden, vendor-neutraliteit en stapsgewijze implementatie verminderen risico’s.
Begin met een risico- en impactanalyse: identificeer kritieke systemen en data. Prioriteer maatregelen die detectietijd reduceren en herstelkosten verlagen, zoals EDR, sterke identity controls en segmentatie. Voer pilots uit (bijv. hybride TLS voor PQC, adaptieve MFA met FIDO2) en schaal stapsgewijs op. Combineer technische maatregelen met training en governance om duurzame verbetering te realiseren.